Pertamina Diklaim Diretas RansomHouse, 6 GB Data Disebut Bocor

AkalMerdeka.id – Pertamina diklaim menjadi korban serangan ransomware kelompok RansomHouse yang disebut terjadi pada 21 Agustus 2026. Pemantauan SOCRadar mencatat Pertamina sebagai korban yang diklaim kelompok tersebut dan menemukan insiden itu pada 17 September 2026, dengan data yang disebut mencapai lebih dari 6 GB dan mencakup ribuan dokumen internal.
Pertamina Masuk Daftar Korban RansomHouse
Nama PT Pertamina (Persero) muncul dalam daftar korban RansomHouse pada September 2026. SOCRadar mencatat domain pertamina.com dalam insiden tersebut dengan sektor energi dan utilitas serta status claimed, yang berarti informasi serangan masih merupakan klaim yang perlu dibedakan dari hasil verifikasi forensik independen.
Basis data pemantauan ransomware tersebut mencatat perkiraan tanggal serangan pada 21 Agustus 2026 dan tanggal penemuan pada 17 September 2026. Dalam daftar aktivitas RansomHouse yang dipantau sejumlah layanan intelijen siber, Pertamina tercatat sebagai salah satu dari 72 korban yang diklaim kelompok tersebut.
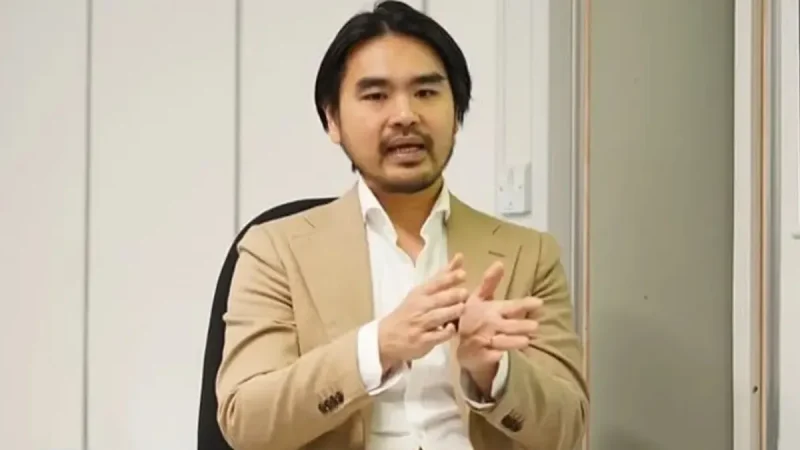
Klaim tersebut menjadi perhatian karena materi yang disebut sebagai evidence pack memperlihatkan dokumen dengan struktur dan jenis informasi yang beragam. Temuan itu kemudian dianalisis oleh pakar keamanan siber Vaksincom, Alfons Tanujaya.
Data 6 GB Disebut Berasal dari Banyak Divisi
Menurut analisis Alfons yang dikutip sejumlah media, data yang disebut bocor berjumlah lebih dari 6 GB dan terdiri atas ribuan dokumen. Data tersebut disebut berasal dari sedikitnya sembilan divisi serta lebih dari 50 akun pengguna yang berbeda.
Dokumen yang disebut terdapat dalam paket tersebut mencakup area Finance, Personalia atau HR, Maintenance Planning & Support, Pipelines, Refinery Planning, Investigations atau HSE, Cyber Security and Incidents, Monitoring & Risk Analysis, serta arsip dokumen konfidensial seperti NDA dan dokumen dana pensiun.
Keragaman dokumen itu menjadi salah satu alasan munculnya dugaan bahwa sumber kebocoran bukan sekadar satu komputer karyawan. Alfons menilai struktur data lebih konsisten dengan kemungkinan akses terhadap penyimpanan terpusat yang digunakan lintas-divisi.
“Jadi kemungkinan besar kebocoran berasal dari file server atau network share terpusat yang diakses lintas-divisi seperti DFS namespace/shared drive kantor,” tulis Alfons dalam keterangannya kepada redaksi Jakarta Kota, Senin, 21 September 2026.
Jejak Serangan Diduga Mengarah ke Unit Operasional
Temuan tersebut juga tidak otomatis berarti seluruh sistem korporat Pertamina berhasil ditembus. Berdasarkan jejak dokumen yang dianalisis, Alfons menyebut insiden lebih mengarah pada lingkungan unit operasional, dengan dugaan keterkaitan dengan PT Kilang Pertamina Internasional atau unit hulu gas PHE Jambi Merang. Identifikasi tersebut masih memerlukan konfirmasi melalui investigasi forensik resmi.
Pola tersebut disebut konsisten dengan kemungkinan serangan melalui anak usaha atau unit operasional yang memiliki lingkungan teknologi dan pengamanan berbeda dari sistem korporat induk. Karena itu, penyebutan Pertamina sebagai korban perlu dibaca bersama pertanyaan mengenai sistem atau entitas mana yang sebenarnya memperoleh akses tidak sah.
Besarnya cakupan dokumen juga membuat dugaan mengenai jalur masuk serangan belum dapat dipastikan. Keberadaan data dari banyak divisi dan akun memang dapat menjadi petunjuk mengenai akses terhadap jaringan atau penyimpanan bersama, tetapi belum cukup untuk menentukan bagaimana RansomHouse pertama kali masuk ke lingkungan tersebut.
Konfirmasi Resmi Pertamina Masih Dinantikan
Hingga laporan terbaru yang tersedia pada 21 September 2026, belum ditemukan konfirmasi resmi Pertamina mengenai klaim serangan RansomHouse maupun rincian data yang disebut telah diambil. Karena itu, informasi mengenai jumlah data, jenis dokumen, akun pengguna, serta unit yang terdampak masih perlu diperlakukan sebagai temuan atau klaim yang menunggu verifikasi lebih lanjut.
Posisi ini penting karena pencantuman sebuah perusahaan di situs kelompok ransomware tidak dengan sendirinya membuktikan seluruh klaim pelaku. SOCRadar sendiri mencatat insiden Pertamina dengan status claimed, sementara pemantau lain juga menegaskan bahwa klaim tersebut belum terverifikasi secara independen.